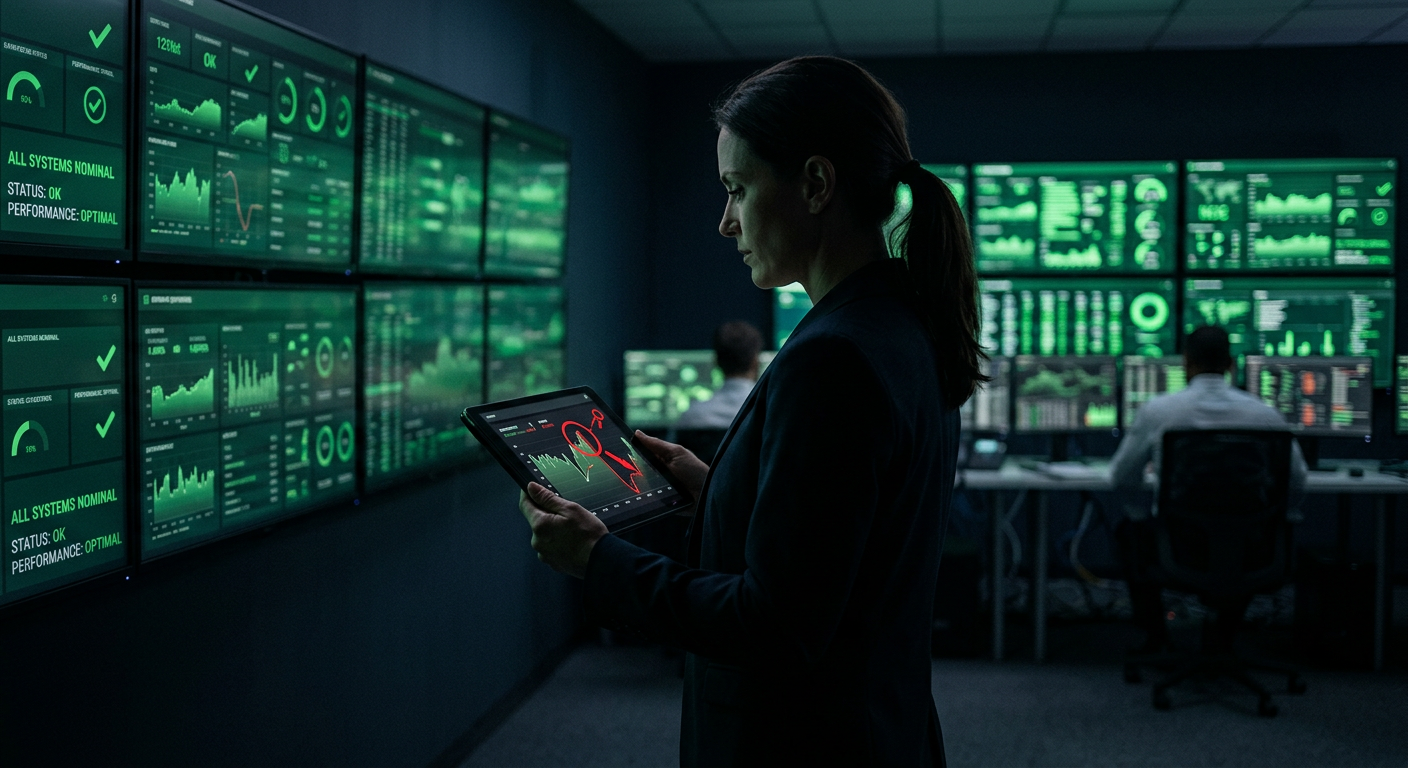
Cada dashboard empresarial cuenta la misma historia reconfortante: sistemas en verde, uptime nominal, compliance verificado. Los consejos leen esa historia y concluyen que la empresa está segura. No es una mentira. Es una medición incompleta que se confunde con una completa.
Un dashboard mide si un sistema está funcionando. No dice nada sobre si las decisiones que corren a través de ese sistema son las correctas — ni si alguien podría presentar evidencia de ellas si un regulador, un auditor o una crisis lo exigiera mañana. Verde significa disponible. Nunca ha significado gobernado.
Esa brecha es donde he trabajado durante treinta años, primero dentro de prácticas de arquitectura empresarial en IBM, Oracle e instituciones Fortune 500, y ahora diseñando la capa de governance que las empresas aumentadas con IA todavía no tienen: una forma de probar no solo si un sistema funciona, sino si las decisiones detrás de él sobreviven el contacto con alguien que activamente intenta romperlas.
La Pregunta que Todo Marco Hace, y Pocas Empresas Pueden Responder
ISO 42001 y la EU AI Act convergen en la misma exigencia subyacente: no "¿es precisa la IA?", sino "¿puede demostrar quién autorizó que decidiera qué, y qué sucede cuando esa decisión es errónea?". Ese es un estándar evidenciario, no técnico. La mayoría de las empresas pueden producir diagramas de arquitectura. Muy pocas pueden producir un registro de una decisión que fue cuestionada, defendida y resuelta antes de llegar a un cliente, un regulador o un titular de prensa.
ARCHAI Enterprise AI SWAT™ fue construido precisamente para cerrar esa brecha. Es un entorno de simulación controlado — no una prueba de penetración de infraestructura, sino una prueba adversarial de los supuestos empresariales — ejecutada a través de cuatro perspectivas analíticas distintas en lugar de la opinión de un solo consultor.
Cuatro Perspectivas, Una Decisión Responsable
- RED, el Gemelo Malvado, tiene instrucciones de encontrar el supuesto más débil en la sala y atacarlo — la dependencia que nadie documentó, el segmento de clientes que se erosiona silenciosamente, el proceso que todos asumen que sigue funcionando como hace dos años.
- BLUE, el Arquitecto, debe responder con una respuesta estructural, no con una reafirmación.
- GOLD, el Capitalista, cotiza la exposición y la oportunidad en términos que un CFO reconocería, no en el lenguaje de registros de riesgo que nadie lee.
- JUDGE emite la decisión, en el registro, con la evidencia de las tres perspectivas adjunta.
La secuencia recorre cinco etapas gobernadas: definir la pregunta consecuente, fijar el contexto empresarial autorizado para que la simulación nunca corra sobre datos no verificados o no autorizados, ejecutar las misiones controladas, arquitecturar la respuesta, y dejar que el liderazgo decida — por escrito, con evidencia, no con una diapositiva que se archiva y se olvida.
Por Qué Esto Pertenece a una Conversación de Governance, No de Marketing
La metodología produce exactamente el artefacto que un auditor o un comité de riesgo del consejo solicita y rara vez recibe: una cadena documentada desde la pregunta, hasta el desafío adversarial, hasta la respuesta arquitectónica, hasta una decisión humana responsable. Esa cadena es la capa de governance del Decision Stack hecha concreta — Definición de Política, Mapeo de Límites, Cadena de Responsabilidad, Registro de Auditoría, Protocolo de Incidentes — no como una diapositiva, sino como el registro real de lo que ocurrió.
Un entorno de demostración, ejecutado contra una empresa ficticia construida específicamente para que no se exponga ningún dato real de clientes, muestra el mecanismo funcionando de extremo a extremo antes de que cualquier empresa tenga que comprometer su propio contexto.
"Los sistemas en verde seguirán reportándose como seguros. La única forma de saber si eso es cierto es poner a alguien en la sala cuyo trabajo sea demostrar lo contrario — y mantener el registro de lo que sucedió cuando lo intentó."
Explore la metodología o solicite una sesión ejecutiva →
Etiquetas: AI Governance, Arquitectura Empresarial, ISO 42001, EU AI Act, Pruebas Adversariales, Inteligencia de Decisiones, ARCHAI SWAT.